Ob auf X (ehemals Twitter), LinkedIn, WhatsApp oder per E-Mail: Kurz-URLs wie bit.ly, tinyurl.com oder t.co begegnen uns im digitalen Alltag auf Schritt und Tritt. Was als praktische Lösung begann, um lange Links zeichensparend und übersichtlich zu gestalten, hat sich über die Jahre zu einem beliebten Werkzeug für Cyberkriminelle entwickelt.
Wer ohne nachzudenken auf gekürzte Links klickt, geht ein hohes Risiko ein. Doch warum sind diese Verknüpfungen so gefährlich und wie können Sie sich effektiv vor den versteckten Gefahren schützen?
Das Grundproblem: Der Verlust der Transparenz
Eine gewöhnliche Webadresse (URL) verrät auf den ersten Blick, wohin die Reise geht. Wenn Sie beispielsweise mit der Maus über einen Link fahren und [https://www.ihre-bank.de/login]sehen, wissen Sie genau, welche Domain Sie ansteuern.
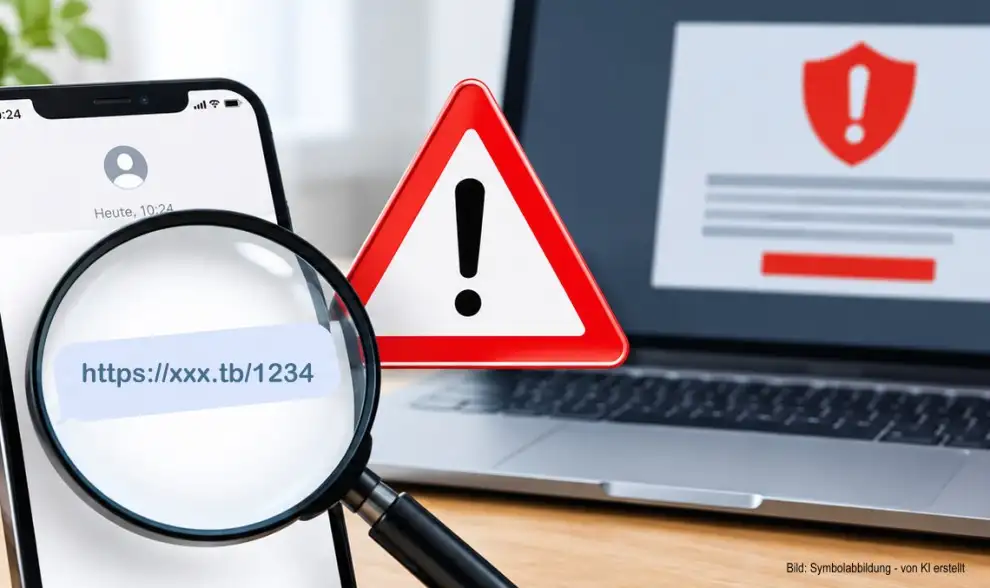
Bei einem Link-Shortener (Link-Kürzungsdienst) wird diese Zieladresse jedoch hinter einem generierten Zeichencode verborgen – beispielsweise bit.ly/3xY9zA.
Das Dilemma: Die tatsächliche Ziel-Domain ist für Nutzerinnen und Nutzer im Vorfeld völlig unsichtbar. Es ist unmöglich zu erkennen, ob sich dahinter eine seriöse Nachrichtenseite, ein Onlineshop oder eine gefälschte Anmeldeseite verbirgt.
Welche Gefahren lauern hinter gekürzten Links?
Cyberkriminelle nutzen die Unruhe und die Anonymität von Link-Kürzungsdiensten gezielt für verschiedene Angriffsvektoren aus:
1. Gezielte Phishing-Angriffe
Über Kurz-URLs werden Opfer häufig auf gefälschte Logins von Banken, Paketdiensten (z. B. DHL-Sms-Spam) oder Social-Media-Plattformen geleitet. Da die Domain der Phishing-Seite verborgen bleibt, schlagen visuelle Warnsignale der Nutzer nicht an.
2. Verteilung von Malware und Schadsoftware
Ein einziger Klick kann ausreichen, um den Download von Erpressungs-Trojanern (Ransomware), Spyware oder Viren zu starten. Oft nutzen Angreifer sogenannte „Drive-by-Downloads“, die Sicherheitslücken im Browser ohne weiteres Zutun des Nutzers ausnutzen.
3. Umgehen von Sicherheitsfiltern
Viele E-Mail-Provider und Sicherheitsprogramme blockieren bekannte Malicious URLs automatisch. Wenn Betrüger diese Links jedoch kurz vor dem Versenden über einen Shortener umleiten, erkennen manche automatisierten Filter die Bedrohung nicht rechtzeitig.
4. Tracking und Datenmissbrauch
Kurz-URLs werden oft von Werbenetzwerken genutzt, um umfassende Benutzerprofile zu erstellen. Beim Anklicken können IP-Adresse, Standort, verwendeter Browser und Gerätetyp ohne Ihre explizite Zustimmung erfasst werden.
Schutzmaßnahmen: So bewegen Sie sich sicher im Netz
Sie müssen nicht jeden gekürzten Link kategorisch meiden – mit den richtigen Methoden und Werkzeugen lässt sich das Risiko auf ein Minimum reduzieren.
1. Nutzen Sie URL-Expander (Links vorschauen)
Bevor Sie einen gekürzten Link anklicken, können Sie ihn über spezialisierte Online-Tools entschlüsseln lassen. Diese Dienste lösen die Weiterleitung auf und zeigen Ihnen das echte Ziel:
-
CheckShortURL (
checkshorturl.com) -
WhereToGo (
wheregoes.com) -
Unshorten.it (
unshorten.it)
2. Die „Vorschau-Funktion“ der Anbeiter nutzen
Manche Kürzungsdienste bieten eigene Vorschau-Funktionen an. Bei TinyURL müssen Sie beispielsweise nur das Wort preview. vor die URL setzen (z. B. [preview.tinyurl.com/](https://preview.tinyurl.com/)...), um vorab auf eine Informationsseite des Anbieters zu gelangen.
3. Browser-Erweiterungen installieren
Es gibt nützliche Add-ons für Chrome, Firefox und Edge, die Links beim Überfahren mit dem Mauszeiger automatisch auflösen und die echte Zieladresse anzeigen (z. B. Unshorten.link oder Safe Link Checker).
4. Grundregeln der digitalen Hygiene beachten
-
Kontext hinterfragen: Erwarten Sie diese Nachricht? Passt der Text zum Link?
-
Unaufgeforderten Nachrichten misstrauen: Links in SMS („Ihr Paket liegt bereit“) oder E-Mails von unbekannten Absendern grundsätzlich nicht anklicken.
-
Im Zweifel manuell aufrufen: Anstatt auf einen Kurz-Link zu klicken, der angeblich zu Ihrem Bankkonto führt, öffnen Sie den Browser und rufen die Website direkt über Ihre Lesezeichen auf.
Artikel mit Hilfe von KI erstellt